
Primele date ale investigației privind atacul cibernetic care a paralizat sistemele Agenției Naționale de Cadastru și Publicitate Imobiliară indică inclusiv punctul prin care atacatorii ar fi pătruns în infrastructura instituției. Accesul inițial s-ar fi produs prin compromiterea unei aplicații web expuse public, de unde atacul s-a extins ulterior către alte componente, potrivit unui document ANCPI analizat de Profit.ro.
 Viceprimarul AUR Alexandru Săraru îl acuză pe primarul Mihai Polițeanu că nu prezintă dovezi privind demersurile pentru reabilitarea podului de la Gara de Sud
Incidentul, identificat pe 14 iulie 2026 și descris drept cel mai grav atac cibernetic din istoria ANCPI, a făcut nefuncționale toate sistemele informatice gestionate de instituție, inclusiv e-Terra și serviciile de e-mail.
 „Corecții” pică unul câte unul! Radu Miruță (USR) a fost declarat incompatibil de ANI
După identificarea incidentului, ANCPI a intervenit împreună cu Directoratul Național de Securitate Cibernetică (DNSC), Serviciul de Telecomunicații Speciale (STS) și Serviciul Român de Informații (SRI).
 Ploieștenii îl bombardează pe primarul Polițeanu cu fotografii ale străzilor pline de gropi. „Așa arată Ploieștiul în 2026. „Vă place, domnule primar?””
Pentru a proteja baza de date și pentru a împiedica extinderea atacului, infrastructura informatică a fost izolată, iar serviciile electronice au fost suspendate.
ANCPI spune că „împreună cu Directoratul Național de Securitate Cibernetică (DNSC), Serviciul de Telecomunicații Speciale (STS) și Serviciul Român de Informații (SRI), a dispus izolarea infrastructurii informatice și suspendarea temporară a serviciilor electronice, până la finalizarea verificărilor de securitate asupra tuturor componentelor informatice și implementarea măsurilor necesare pentru repunerea acestora în funcțiune în condiții de siguranță deplină.”
Stabilirea eventualelor responsabilități face, la rândul său, obiectul investigației. ANCPI susține că nu poate indica persoane responsabile înainte de finalizarea verificărilor.
„Incidentul face obiectul unor investigații tehnice și al verificărilor desfășurate de instituțiile competente, în vederea stabilirii tuturor împrejurărilor producerii acestuia, a cauzelor care au permis compromiterea infrastructurii informatice și a eventualelor responsabilități, în condițiile legii.
Până la finalizarea acestor investigații nu pot fi formulate concluzii definitive cu privire la răspunderea persoanelor implicate.”, a precizat ANCPI.
În paralel, instituția anunță măsuri ample pentru întărirea securității: segmentarea și izolarea infrastructurii, schimbarea credențialelor administrative și a cheilor de securitate, suspendarea accesului de la distanță, introducerea autentificării multifactor și consolidarea administrării identităților digitale.
Este prevăzută și migrarea treptată, împreună cu STS, a componentelor critice către Cloudul Guvernamental.
„Totodată”, mai spune Agenția, „recomandările formulate de DNSC vor fi implementate în vederea creșterii rezilienței infrastructurii informatice și prevenirii producerii unor incidente similare.”
Sursa: stiripesurse.ro
Video PHonline.ro
Citește și...
Prefectura Prahova, în control pe șantierele dezvoltatorilor imobiliari din județ!
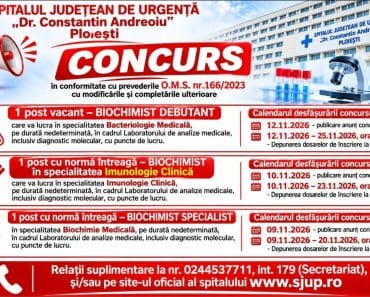
Spitalul Județean din Ploiești ANGAJEAZĂ biochimiști. Vezi aici calendarul concursului și câte posturi sunt disponibile
Virgil Nanu continuă investițiile în energie verde: 20 de localități din Prahova vor reduce cheltuielile cu energia electrică
Parbrizarii au împânzit din nou intersecțiile din Ploiești! Se doarme la Poliția Locală și în Primărie?
Primăria Constanța a respins singura ofertă pentru Târgul de Crăciun / Primăria nu dă detalii despre ”soluțiile” pe care spune că le caută cu o lună înainte de sărbători